OpenShell Secure Runtime Bawa Konsep Runtime Terisolasi untuk Infrastruktur Komputasi Modern

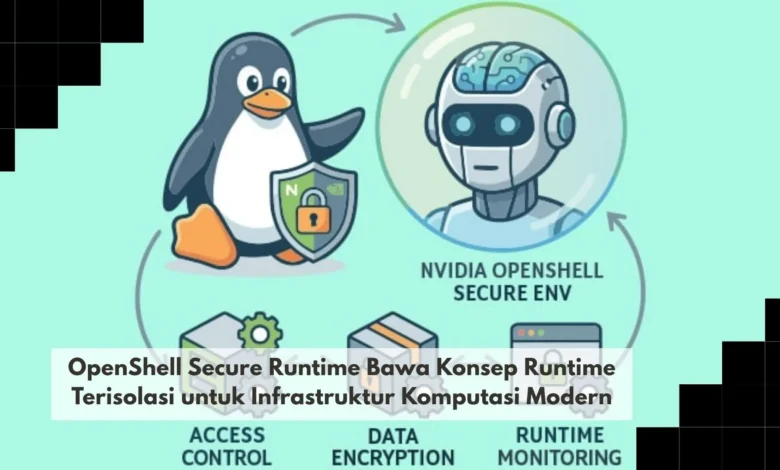
OpenShell Secure Runtime menghadirkan pendekatan menarik dalam pengelolaan eksekusi software ketika infrastruktur komputasi modern semakin kompleks dan terhubung. Aplikasi, layanan, serta berbagai workload kini dapat berinteraksi dengan banyak resource sekaligus, sehingga pemisahan lingkungan eksekusi menjadi bagian penting dalam strategi keamanan. Dalam perkembangan TEKNO, konsep runtime terisolasi dapat membantu membatasi ruang gerak aplikasi dan menciptakan lingkungan komputasi yang lebih terkontrol tanpa mengabaikan kebutuhan fleksibilitas pengembangan.
OpenShell Secure Runtime Membawa Pendekatan Isolasi yang Lebih Terstruktur
Konsep runtime terisolasi pada dasarnya berusaha memberikan batas yang lebih jelas antara sebuah workload dengan lingkungan sistem yang lebih luas. Lingkungan terisolasi memungkinkan administrator menentukan resource apa saja yang diperlukan oleh workload selama proses eksekusi. OpenShell Secure Runtime dapat dipandang sebagai pendekatan yang menempatkan isolasi sebagai bagian penting dalam pengelolaan workload.
Isolasi menjadi semakin relevan ketika satu infrastruktur digunakan untuk menjalankan berbagai aplikasi dengan fungsi dan tingkat kepercayaan yang berbeda. Akses yang terlalu luas dapat meningkatkan permukaan risiko karena workload memperoleh kemampuan yang tidak berkaitan langsung dengan fungsinya. Dalam ekosistem TEKNO komputasi modern, isolasi workload memberikan pendekatan tambahan dalam menjaga batas antara software dan infrastruktur yang digunakan.
Kontrol Eksekusi Membantu Membatasi Akses terhadap Resource Sistem
Keamanan runtime tidak hanya berkaitan dengan tempat sebuah aplikasi dijalankan tetapi juga mengenai kemampuan apa yang diberikan kepada aplikasi tersebut. Prinsip least privilege dapat diterapkan dengan memberikan izin sesuai kebutuhan sehingga workload tidak mendapatkan akses berlebihan. Mengurangi akses yang tidak relevan dapat membantu mempersempit dampak apabila aplikasi mengalami masalah atau menunjukkan perilaku yang tidak diinginkan.
Kontrol seperti ini menjadi penting pada lingkungan yang menangani aplikasi pihak ketiga, otomatisasi, layanan internal, maupun workload yang terus berubah. Aturan dapat disesuaikan dengan peran masing masing layanan sehingga setiap workload memperoleh lingkungan yang relevan. Dalam dunia TEKNO berbasis cloud dan layanan, kontrol eksekusi dapat menjadi bagian penting dari strategi pertahanan berlapis.
Batas Eksekusi Membantu Mengendalikan Risiko dari Aplikasi
Runtime isolation dapat membantu mempersempit ruang dampak apabila aplikasi mengalami kegagalan maupun menjalankan aktivitas yang tidak direncanakan. Workload dengan izin berlebihan dapat menciptakan konsekuensi yang lebih besar ketika terdapat bug atau konfigurasi yang keliru. Batas yang jelas membantu administrator menentukan bagian infrastruktur yang boleh berinteraksi dengan aplikasi.
Isolasi bukan pengganti seluruh kontrol keamanan karena perlindungan sistem tetap membutuhkan beberapa lapisan. Sistem masih membutuhkan pengelolaan identitas, perlindungan data, update rutin, dan pemantauan aktivitas untuk menjaga keamanan secara menyeluruh. Dalam dunia TEKNO infrastruktur modern, kombinasi beberapa lapisan pertahanan dapat memberikan perlindungan yang lebih kuat dibandingkan hanya mengandalkan satu mekanisme.
Runtime Terisolasi Relevan untuk Cloud dan Lingkungan Komputasi Terdistribusi
Arsitektur komputasi terdistribusi membuat workload tidak selalu berjalan pada satu lingkungan yang tetap sepanjang waktu. Kondisi tersebut membuat kebijakan keamanan perlu mengikuti perubahan aplikasi tanpa menciptakan proses pengelolaan yang terlalu rumit. Konsep runtime terisolasi dapat membantu menyediakan lingkungan yang lebih konsisten dengan aturan eksekusi yang ditentukan berdasarkan kebutuhan workload.
Pendekatan ini relevan ketika organisasi menggunakan kombinasi server lokal, cloud, container, layanan terdistribusi, maupun platform pengembangan modern. Konsep isolasi dapat membantu organisasi mengelola interaksi aplikasi dengan resource meskipun arsitektur komputasi terus berubah. Dalam ekosistem TEKNO infrastruktur terdistribusi, pengelolaan runtime yang terstruktur dapat membantu menjembatani kebutuhan keamanan dan kecepatan pengembangan.
Observability dan Kebijakan Runtime Membantu Administrator Memahami Aktivitas Aplikasi
Isolasi yang baik perlu disertai visibilitas agar administrator dapat memahami apa yang dilakukan aplikasi selama berada dalam lingkungan eksekusi. Informasi runtime dapat memberikan gambaran mengenai akses resource, error, dan aktivitas lain yang penting untuk operasional. Catatan aktivitas dapat mempermudah investigasi ketika sebuah layanan gagal atau menunjukkan perilaku berbeda dari biasanya.
Manajemen kebijakan menjadi penting karena kebutuhan aplikasi dapat berubah seiring pengembangan fitur dan pembaruan sistem. Peninjauan kebijakan dapat membantu mengurangi permission yang berlebihan ketika kebutuhan aplikasi telah berubah. Dalam perkembangan TEKNO observability, visibilitas yang baik membantu organisasi menerapkan runtime security secara lebih konsisten.
Kesimpulan Konsep Isolasi Memperkuat Pendekatan Keamanan Komputasi
Konsep OpenShell Secure Runtime menunjukkan bagaimana isolasi dapat digunakan untuk menciptakan lingkungan eksekusi yang lebih terkontrol. Pembatasan terhadap akses file, jaringan, proses, dan resource lain dapat membantu workload memperoleh kemampuan berdasarkan kebutuhan sebenarnya. Pendekatan tersebut menjadi relevan ketika organisasi menjalankan semakin banyak aplikasi dan layanan dengan karakteristik yang berbeda.
Dalam perkembangan TEKNO, runtime isolation dapat menjadi bagian penting dari strategi keamanan berlapis bersama autentikasi, enkripsi, monitoring, patching, dan pengelolaan akses. Runtime terisolasi tidak membuat software otomatis bebas risiko tetapi dapat membantu mempersempit ruang interaksi aplikasi. Dengan kebijakan yang tepat, visibilitas yang baik, dan pengelolaan akses secara konsisten, konsep runtime terisolasi dapat mendukung infrastruktur yang lebih fleksibel sekaligus terkontrol. Anda dapat berbagi pendapat mengenai konsep runtime terisolasi sekaligus mengikuti informasi TEKNO terbaru.