Trusted Execution Environment dan Confidential Computing, Teknologi Keamanan Hardware yang Makin Relevan di 2026

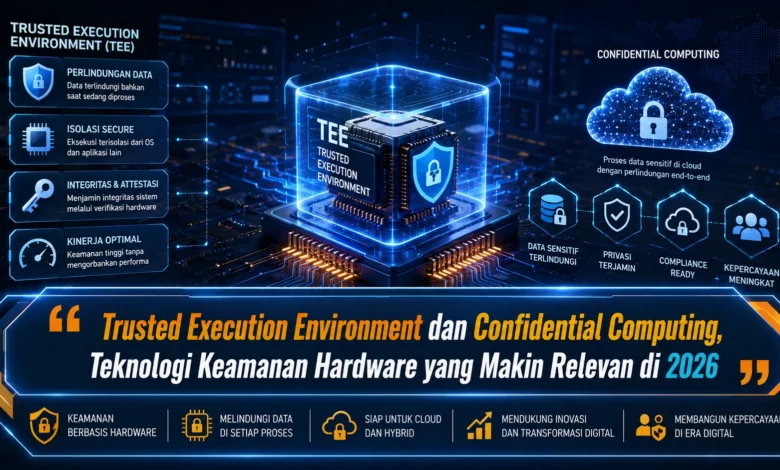
Trusted Execution Environment dan Confidential Computing semakin relevan pada 2026 ketika sistem digital harus melindungi data bukan hanya saat disimpan atau dikirim, tetapi juga ketika sedang diproses. Pendekatan ini mengandalkan isolasi berbasis hardware untuk membantu menjaga data sensitif tetap terlindungi di dalam lingkungan komputasi. Perkembangannya menunjukkan bagaimana TEKNOLOGI keamanan modern bergerak menuju perlindungan yang semakin dekat dengan prosesor dan lapisan dasar sistem.
TEE Membawa Perlindungan Data Lebih Dekat ke Hardware
Lingkungan eksekusi tepercaya dapat menjadi sebuah komponen utama untuk komputasi rahasia. Mekanisme tersebut menciptakan ruang komputasi yang lebih terisolasi. Melalui dukungan hardware, kode mampu diproses melalui ruang eksekusi tersebut melalui mekanisme keamanan khusus.
Pendekatan komputasi terlindungi selanjutnya menggunakan isolasi berbasis hardware untuk menjaga informasi saat diproses. Ketika keamanan storage ditujukan terhadap data dalam penyimpanan, maka Confidential Computing menghadirkan lapisan keamanan selama fase pemrosesan. Perpaduan tersebut menjadikan TEKNOLOGI keamanan semakin berlapis dengan infrastruktur yang semakin kompleks.
Confidential Computing Melindungi Informasi di Tahap Pemrosesan
Data mempunyai berbagai fase pada siklus komputasi. Data dapat disimpan, ditransmisikan, atau sedang digunakan. Dalam tahap terakhir, data perlu diakses untuk digunakan di dalam proses komputasi. Fase tersebut yang menyebabkan pengamanan proses berkembang sebagai bagian strategis.
Lingkungan eksekusi terisolasi dapat berperan dalam mengontrol kemampuan membaca pada informasi penting dari bagian sistem di luar lingkungan. Melalui pemisahan semacam ini, pengelola sistem dapat memperkuat kepercayaan pada penggunaan data. Mekanisme semacam ini semakin relevan seiring AI memproses informasi dalam jumlah besar.
Isolasi Perangkat Keras Membantu Menjaga Lingkungan Tetap Terpercaya
Hardware isolation menjadi mekanisme inti untuk Trusted Execution Environment. Berbeda dengan isolasi yang hanya mengandalkan software, mekanisme hardware mampu menyediakan batas tambahan yang memisahkan TEE dengan komponen di luar area aman.
Attestation kemudian dapat membantu memverifikasi jika TEE beroperasi menggunakan konfigurasi yang diharapkan. Sebelum data sensitif dikirim, aplikasi bisa melakukan pemeriksaan agar dapat membangun kepercayaan. Penggunaan bersama TEE dengan mekanisme attestation membuat TEKNOLOGI Confidential Computing lebih terstruktur.
TEE Semakin Relevan untuk Workload Cloud dan Kecerdasan Buatan
Perkembangan cloud dan kecerdasan buatan menjadikan kebutuhan terhadap TEE terus relevan. Beban kerja modern banyak dijalankan pada infrastruktur bersama, sementara dataset yang dianalisis bisa memiliki informasi bisnis. Kondisi tersebut mendorong kebutuhan akan kontrol keamanan yang lebih dalam ketika workload dijalankan.
Dalam sistem AI, isolasi hardware dan komputasi rahasia dapat berperan dalam mengamankan dataset saat diproses. Pendekatan ini dapat berperan sebagai fondasi pendukung untuk sistem komputasi terdistribusi. Namun, kemampuan tersebut masih perlu dilengkapi dengan praktik keamanan lain, sehingga perlindungan tidak bertumpu pada satu lapisan.
Confidential Computing Tidak Menggantikan Kontrol Keamanan Lain
Trusted Execution Environment bukan pengganti terhadap semua kebutuhan perlindungan. Lingkungan terisolasi mampu menghadirkan perlindungan tambahan, tetapi perusahaan tetap perlu menerapkan kontrol akses, keamanan penyimpanan, serta logging. Pendekatan terintegrasi mampu meminimalkan risiko terhadap sebuah kontrol.
Pemeliharaan platform juga mempunyai peran penting karena sistem hardware bekerja dengan firmware dan aplikasi. Pengaturan yang tidak konsisten berpotensi melemahkan efektivitas yang diberikan. Oleh sebab itu, penerapan Confidential Computing perlu dikelola dalam bentuk komponen dalam pertahanan berlapis, bukan mekanisme yang berdiri sendiri.
Kesimpulan Keamanan Hardware untuk Komputasi Modern
TEE dan Confidential Computing semakin berkembang sebagai lapisan strategis untuk infrastruktur digital masa kini. Kemampuan guna melindungi data ketika diproses memberikan kontrol tambahan melengkapi enkripsi penyimpanan dan jaringan. Menggunakan attestation, TEKNOLOGI semacam ini bisa membantu kepercayaan pada AI.
Pada akhirnya, manfaat TEE dan Confidential Computing tidak semata mata ditentukan dari kemampuan prosesor, tetapi juga oleh manajemen identitas, kontrol akses, dan strategi keamanan berlapis. Jika berbagai faktor tersebut bisa dikelola dengan baik, TEE dan Confidential Computing berpotensi berperan sebagai fondasi penting untuk komputasi berbasis cloud. Menurut Anda, mungkinkah Confidential Computing dapat berperan sebagai standar baru pada mengamankan cloud dan AI? Bagikan pendapat Anda dan pantau kemajuan TEKNOLOGI keamanan hardware berikutnya.