
Cara Menghindari QR Code Phishing yang Makin Sulit Dikenali, Periksa Tujuan Link Sebelum Melanjutkan

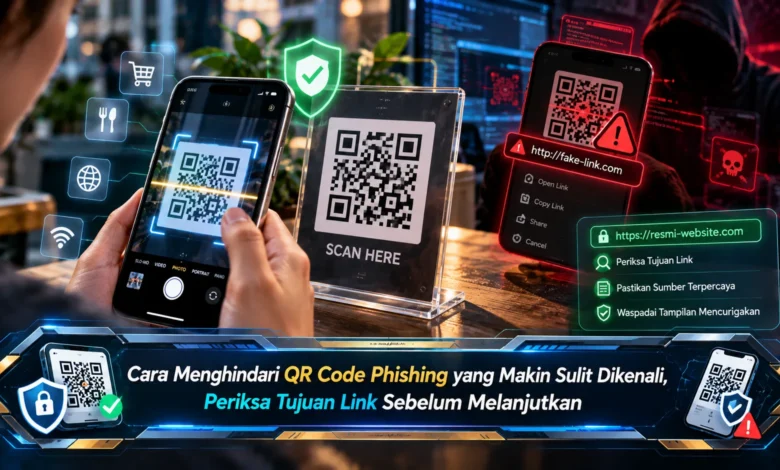
Penggunaan QR Code semakin luas untuk pembayaran, menu digital, promosi, login, tiket, hingga akses berbagai layanan online. Kemudahan tersebut juga dimanfaatkan dalam QR Code phishing atau quishing, yaitu modus yang mengarahkan pengguna ke halaman berbahaya melalui kode yang terlihat normal. Karena alamat tujuan tidak langsung terlihat sebelum QR dipindai, pengguna perlu membangun kebiasaan memeriksa link dengan teliti. Pemanfaatan TEKNOLOGI yang aman bukan hanya bergantung pada fitur keamanan perangkat, tetapi juga pada ketelitian sebelum membuka halaman atau memberikan informasi pribadi.
QR Code Phishing Semakin Sulit Dibedakan
QR Code phishing memanfaatkan sifat kode QR yang menyembunyikan alamat tujuan di balik pola visual. Berbeda dengan link teks yang dapat diperiksa secara langsung, kode QR tidak menunjukkan secara jelas halaman yang akan dibuka.
Karakteristik ini membuat kode palsu lebih sulit dikenali secara visual, terutama jika disertai logo dan tampilan yang terlihat profesional. Pengguna karena itu tidak sebaiknya menilai keamanan hanya berdasarkan tampilan QR. Kebiasaan mengecek domain yang ditampilkan menjadi bagian penting dari penggunaan TEKNOLOGI secara aman.
Biasakan Membaca Preview Link dari QR Code
Ketika smartphone selesai membaca QR Code, hindari langsung membuka alamat yang muncul. Pratinjau tautan yang tersedia pada perangkat dapat digunakan untuk memeriksa alamat yang akan dikunjungi.
Cermati alamat situs dengan teliti karena pelaku dapat menggunakan alamat yang terlihat hampir sama dengan domain asli. Huruf tambahan, ejaan yang sedikit berbeda, subdomain membingungkan, atau karakter tidak biasa merupakan alasan untuk tidak langsung melanjutkan. Bila tujuan link terlihat asing, tutup hasil pemindaian dan gunakan kanal resmi.
Periksa Domain Meski Halaman Menggunakan HTTPS
Sebagian pengguna menganggap bahwa ikon koneksi aman berarti halaman pasti resmi. Padahal, HTTPS terutama melindungi komunikasi antara browser dan situs dan tidak dengan sendirinya membuktikan identitas pemilik halaman.
Pelaku phishing dapat mengoperasikan halaman melalui HTTPS, sehingga nama domain tetap perlu diperiksa. Pastikan nama situs sesuai dengan layanan resmi sebelum memasukkan data pribadi atau kredensial. Kombinasi pemeriksaan domain dan penggunaan koneksi aman dapat memberikan perlindungan yang lebih baik.
Buka Aplikasi Resmi Saat Diminta Memasukkan Akun
Pengguna perlu lebih berhati hati ketika halaman tujuan meminta pengguna melakukan autentikasi. Kata sandi, kode autentikasi, PIN, serta kredensial merupakan data penting yang perlu dilindungi dengan ketat.
Apabila halaman hasil pemindaian langsung meminta kredensial, pertimbangkan untuk menutup halaman dan masuk melalui aplikasi resmi. Layanan dapat dibuka dari aplikasi atau alamat yang sudah dikenal sehingga ketergantungan terhadap tautan QR yang belum terverifikasi dapat dikurangi.
Waspadai QR Code yang Ditempel di Tempat Umum
Kode QR fisik kini banyak digunakan pada kasir, fasilitas publik, restoran, poster, dan lokasi layanan. Penggunaan seperti ini memberikan kenyamanan, tetapi QR yang akan dipindai sebaiknya diperiksa terlebih dahulu.
Amati apakah terdapat lapisan yang menutupi kode sebelumnya. Tempelan mencurigakan, perubahan permukaan, maupun desain yang tidak selaras dapat membuat pengguna sebaiknya berhenti sebelum memindai. Lakukan verifikasi dengan pihak yang bertanggung jawab apabila keaslian QR tidak dapat dipastikan.
Jangan Konfirmasi Transaksi Sebelum Memeriksa Tujuan
Pembayaran menggunakan kode QR sebaiknya disertai kebiasaan mencocokkan identitas merchant. Ketika detail pembayaran muncul, cocokkan identitas merchant yang ditampilkan.
Ketika detail tujuan transaksi terlihat mencurigakan, jangan langsung menyelesaikan pembayaran. Konfirmasi kepada petugas resmi untuk memastikan QR yang digunakan memang benar. Beberapa detik untuk memeriksa informasi dapat membuat penggunaan TEKNOLOGI pembayaran menjadi lebih aman.
Tekanan Waktu Bisa Menjadi Bagian dari Modus Phishing
Upaya penipuan digital dapat memakai emosi pengguna agar keputusan dilakukan tanpa pemeriksaan. Kode dapat disertai pemberitahuan bahwa layanan akan segera diblokir atau menawarkan hadiah dengan waktu terbatas.
Ketika menerima QR dengan instruksi mendesak, hindari mengambil keputusan berdasarkan rasa panik. Periksa layanan melalui kanal terpercaya untuk memastikan kebenaran informasi. Konfirmasi secara independen dapat mengurangi efektivitas manipulasi berbasis urgensi.
Periksa Tujuan QR Sebelum Memberikan Informasi
Mengurangi risiko QR Code phishing dapat dilakukan dengan lebih teliti terhadap URL hasil pemindaian. Preview alamat, nama domain, sumber QR, halaman login, dan informasi penerima pembayaran perlu mendapat perhatian sebelum informasi diberikan. Ikon koneksi aman tidak otomatis membuat sebuah domain terpercaya, sehingga pengguna tetap perlu memastikan identitas domain. Pembaruan perangkat, perlindungan browser, dan fitur keamanan dapat membantu memperkuat keamanan ketika menjelajah. Dengan membangun rutinitas keamanan yang sederhana, penggunaan QR dapat berlangsung dengan lebih hati hati. Ajak pengguna lain untuk memeriksa tujuan link sebelum melanjutkan agar lebih banyak pengguna mampu mengenali tanda quishing sejak awal.


