
NVIDIA OpenShell Perkuat Ekosistem AI Terbuka, Runtime Agent Hadir dengan Lapisan Keamanan yang Bisa Diprogram

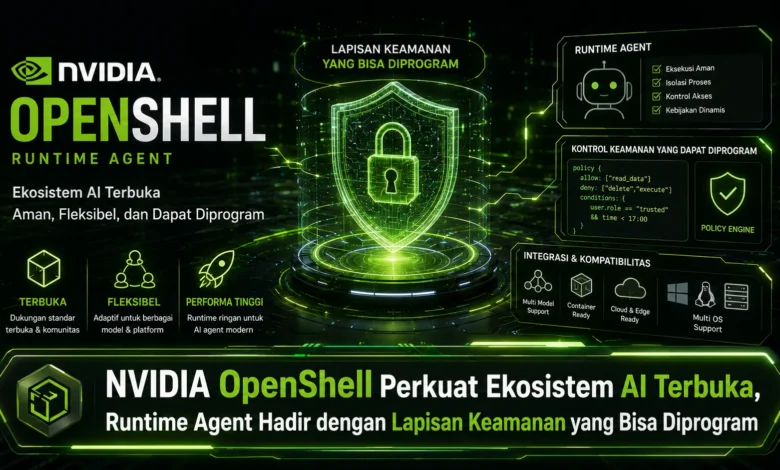
Perkembangan agentic AI membuat sistem kecerdasan buatan semakin aktif dalam menjalankan tugas, menggunakan tools, mengakses file, dan berinteraksi dengan layanan eksternal. Kemampuan tersebut membutuhkan mekanisme keamanan yang tidak hanya bergantung pada instruksi model, tetapi juga mampu mengontrol tindakan agent ketika benar benar dieksekusi. NVIDIA OpenShell hadir sebagai runtime open source yang membawa konsep sandbox dan kebijakan keamanan yang dapat diprogram untuk membatasi lingkungan kerja agent. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI AI terbuka mulai berkembang bersama fondasi keamanan yang lebih terstruktur.
Runtime Terbuka Menjadi Bagian Baru Infrastruktur Agentic AI
NVIDIA OpenShell dikembangkan menjadi lingkungan runtime untuk workload agentic AI yang menempatkan keamanan dekat dengan proses eksekusi. Model seperti ini menjadi semakin relevan karena sistem agentic dapat menjalankan tindakan nyata. Ketika otonomi sistem meningkat, aturan penggunaan resource menjadi fondasi keamanan yang tidak dapat diabaikan.
Karakter open source juga memberikan ruang bagi developer untuk memahami bagaimana runtime bekerja. Lingkungan operasional AI dapat menjadi penghubung antara model dan sistem. Dengan demikian, TEKNOLOGI agentic AI dapat menggabungkan fleksibilitas AI dengan kontrol sistem yang lebih nyata.
Agent Dijalankan dalam Lingkungan yang Lebih Terkontrol
Sandbox menjadi salah satu fondasi runtime agent karena agent tidak harus memperoleh akses langsung ke seluruh host. Saat workload AI dieksekusi, resource yang tersedia dapat dibatasi berdasarkan kebijakan yang telah ditetapkan.
Sebagai gambaran, agent yang ditugaskan mengelola data tertentu tidak harus dapat membaca setiap lokasi pada host. Pendekatan isolasi ini dapat membantu menjaga workload tetap berada dalam batas tugas. Jika terjadi perilaku yang tidak diharapkan, TEKNOLOGI keamanan memiliki mekanisme untuk menegakkan aturan yang telah ditentukan.
Aturan Runtime Dapat Disesuaikan dengan Kebutuhan Agent
Kemampuan yang relevan dari OpenShell adalah penerapan policy yang dapat dikonfigurasi untuk mengontrol resource yang dapat digunakan. Daripada memberikan izin luas sejak awal, developer dapat memberikan kemampuan secara lebih selektif. Pendekatan seperti ini mendukung kontrol yang mengikuti konteks pekerjaan.
Workflow AI dapat memiliki beberapa tahapan ketika agent berpindah dari satu aktivitas ke aktivitas lain. Pada satu tahap, agent mungkin cukup mengakses data internal, sedangkan pada tahap berikutnya dapat menggunakan resource tambahan. Kebijakan runtime yang fleksibel membuat TEKNOLOGI keamanan lebih adaptif terhadap workflow.
OpenShell Membawa Enforcement ke Resource yang Digunakan Agent
AI agent modern dapat melakukan tindakan pada lingkungan digital, termasuk mengakses filesystem, berkomunikasi dengan layanan eksternal, dan menjalankan proses. Kemampuan tersebut memang membuat agent semakin berguna, tetapi harus dikelola secara terstruktur.
Runtime tersebut memberikan cara untuk membatasi resource berdasarkan aturan. Filesystem dapat diatur berdasarkan ruang kerja yang diperlukan, sementara network egress dapat dibatasi menggunakan policy. Pembatasan aktivitas proses turut membantu menjaga tindakan tetap berada dalam ruang yang ditentukan, sehingga perlindungan dapat diterapkan langsung pada runtime.
Credential dan Audit Menambah Lapisan Keamanan bagi Agent
Saat AI terhubung dengan API, sistem sering membutuhkan credential untuk membuktikan identitas. Token akses perlu diperlakukan secara hati hati karena paparan yang tidak diperlukan dapat meningkatkan risiko. Dalam arsitektur agentic AI, pengelolaan credential pada runtime menjadi semakin relevan.
Bersamaan dengan pengamanan credential, pencatatan aktivitas dapat memberikan visibilitas terhadap aktivitas runtime. Tim keamanan dan pengembang dapat menelusuri bagaimana resource digunakan ketika mengevaluasi sebuah workflow. Kombinasi kontrol dan observabilitas membantu memberikan fondasi yang lebih matang ketika agent menjalankan pekerjaan lebih kompleks.
Kesimpulan, Runtime Terbuka Memperkuat Fondasi Keamanan AI Agent
Pendekatan runtime seperti OpenShell menggambarkan bahwa ekosistem AI terbuka mulai membutuhkan fondasi keamanan yang semakin matang. Isolasi workload, programmable policy, serta enforcement terhadap aktivitas agent dapat membentuk lingkungan agent yang lebih terkontrol. Strategi ini dapat menjadi semakin penting seiring TEKNOLOGI AI memperoleh kemampuan yang lebih otonom.
Pada masa mendatang, kontrol runtime yang fleksibel berpotensi menjadi fondasi bagi implementasi AI yang lebih luas. Bagaimana menurut Anda, apakah sandbox dengan programmable policy akan menjadi standar baru pengembangan AI agent? Sampaikan pendapat Anda mengenai NVIDIA OpenShell dan ikuti perkembangan selanjutnya untuk memahami evolusi AI terbuka.


